Bei der Duplizierung von USB-Sticks ist die Datenverifizierung ein wichtiger Bestandteil des Produktionsprozesses. Kunden möchten sicher sein, dass die auf jedes USB-Gerät geschriebenen Informationen mit den Originaldaten übereinstimmen. Zwei gängige Methoden zur Überprüfung sind die MD5-Hash-Verifizierung und die Bit-für-Bit-Verifizierung. Beide können die Datenintegrität bestätigen. Je nachdem, wie die Duplizierungssoftware mit Datenträgerinformationen umgeht, kann das Ergebnis jedoch ein unerwartetes Problem verursachen.
Ein Beispiel dafür ist die Windows-Datenträgersignatur. Ein USB-Stick kann die Verifizierung erfolgreich bestehen und eine exakte Kopie der Quelldaten enthalten, aber trotzdem einen Konflikt verursachen, wenn mehrere duplizierte Laufwerke an denselben Windows-Computer angeschlossen werden. Das bedeutet nicht unbedingt, dass die Verifizierung fehlgeschlagen ist. Vielmehr liegt die Ursache darin, dass Informationen dupliziert wurden, die Windows zur Identifizierung eines bestimmten Datenträgers verwendet.
Wie die MD5-Verifizierung funktioniert
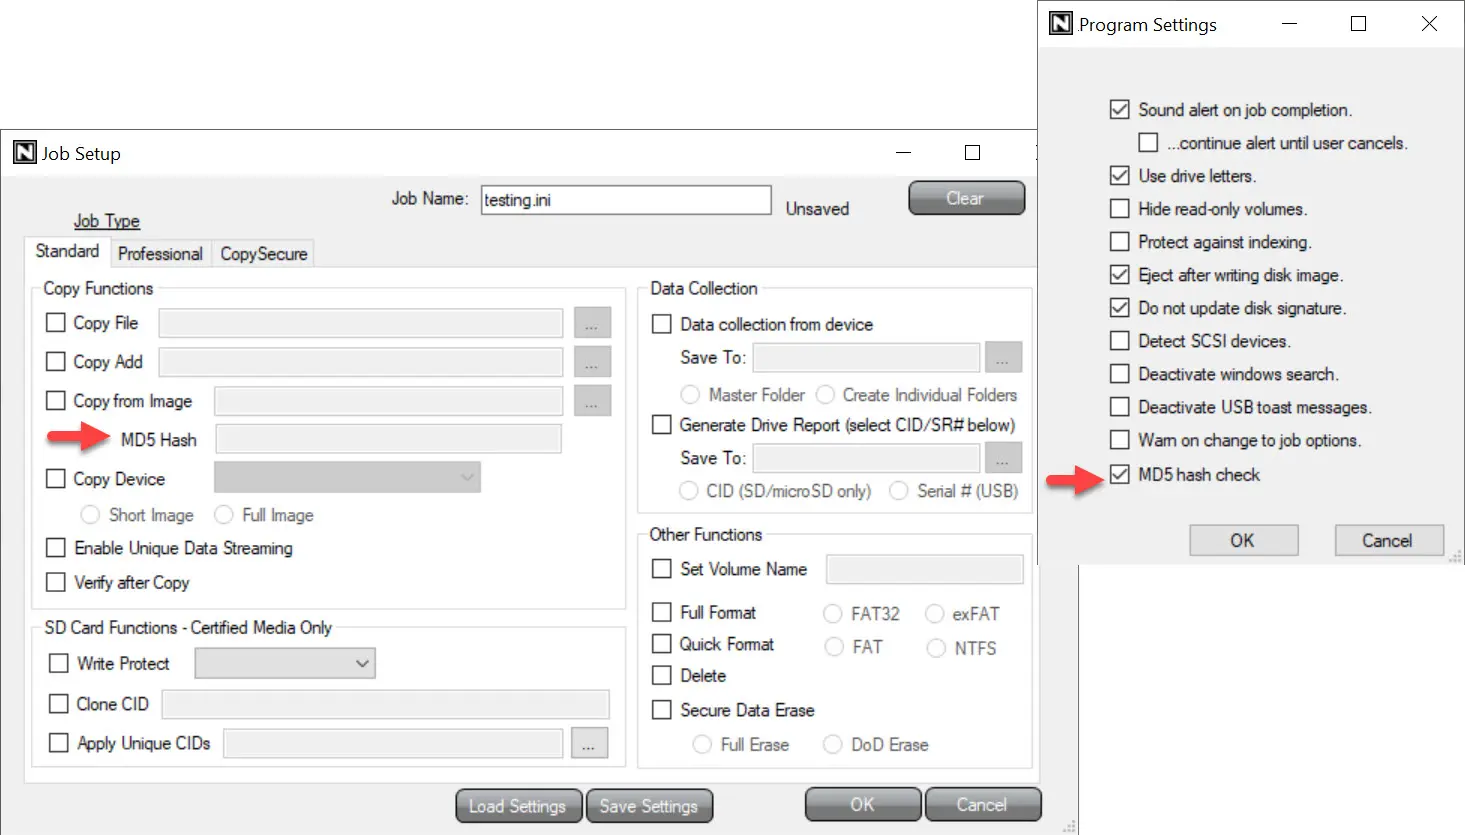
Bei der MD5-Verifizierung wird aus einem definierten Datenbereich ein 128-Bit-Hashwert berechnet. Nach dem Duplizierungsvorgang wird dieselbe Berechnung mit den entsprechenden Daten durchgeführt, die vom Ziel-USB-Laufwerk gelesen werden. Stimmen die Hashwerte überein, gelten die Daten als erfolgreich verifiziert. Obwohl MD5 für kryptografische Sicherheitsanwendungen nicht mehr empfohlen wird, eignet sich das Verfahren weiterhin zur Erkennung unbeabsichtigter Datenbeschädigungen während der Duplizierung.
In einer Produktionsumgebung, in der Daten gleichzeitig auf 16 oder 20 USB-Sticks kopiert werden, bietet MD5 eine unkomplizierte Möglichkeit, zu bestätigen, dass jedes Ziellaufwerk die erwarteten Informationen enthält. Entscheidend ist dabei, genau zu verstehen, welche Daten in die Hashberechnung einbezogen werden. Die Verifizierung einzelner Dateien unterscheidet sich von der Überprüfung eines vollständigen Datenträgerabbilds, das auch Partitionsinformationen und Datenträgerkennungen enthält.
Das Problem mit der Windows-Datenträgersignatur
Bei einem USB-Stick mit MBR-Partitionierung verwendet Windows eine vier Byte große Datenträgersignatur, die im Master Boot Record gespeichert ist. Diese Kennung hilft Windows dabei, Speichergeräte zu erkennen und zu verwalten. Wird ein vollständiges Datenträgerabbild dupliziert, kann die Datenträgersignatur zusammen mit der Partitionstabelle, den Bootinformationen, dem Dateisystem und den Benutzerdaten kopiert werden.
Stellen wir uns einen Duplizierungsauftrag vor, bei dem 20 USB-Sticks aus demselben Master-Image erstellt werden. Wenn die Datenträgersignatur in den kopierten Daten enthalten ist und unverändert bleibt, besitzen alle 20 Laufwerke dieselbe Signatur. Jedes Gerät kann die MD5-Verifizierung erfolgreich bestehen, weil die duplizierten Informationen exakt mit der ursprünglichen Quelle übereinstimmen.
Die Schwierigkeit entsteht, wenn mehrere dieser Laufwerke an denselben Windows-Computer angeschlossen werden. Windows kann eine Kollision der Datenträgersignaturen erkennen und einen oder mehrere Datenträger offline schalten, sodass sie nicht wie gewohnt im Datei-Explorer erscheinen. Das genaue Verhalten hängt von der Windows-Version, der Datenträgerkonfiguration und davon ab, wie das Betriebssystem die Geräte erkennt. Weitere Informationen zur Identifizierung und Verwaltung von USB-Datenträgern finden sich im Artikel über die USB-Gerätehistorie unter Windows.
Aus Sicht des Kunden scheinen die USB-Sticks ein Problem zu haben, obwohl die Duplizierungssoftware eine erfolgreiche Verifizierung gemeldet hat. Die Daten können vollkommen korrekt sein, während die duplizierten Datenträgerkennungen den normalen Betrieb beeinträchtigen.
Warum eine Änderung der Datenträgersignatur die MD5-Verifizierung beeinflusst
Die naheliegende Lösung besteht darin, jedem Ziel-USB-Stick eine andere Datenträgersignatur zuzuweisen. Allerdings verändert bereits die Änderung eines einzigen Bytes den berechneten MD5-Hashwert. Wenn der Verifizierungsprozess verlangt, dass das gesamte Zielabbild mit dem ursprünglichen Master-Image übereinstimmt, führt die Aktualisierung der Datenträgersignatur dazu, dass der Hashvergleich fehlschlägt.
Hier ist eine wichtige Unterscheidung erforderlich. MD5 verhindert nicht, dass eine Datenträgersignatur geändert wird. Vielmehr kann ein Verifizierungsverfahren, das einen unveränderten Hashwert des gesamten Geräts verlangt, diese Änderung nicht berücksichtigen, sofern die Software nicht entsprechend darauf ausgelegt ist. Ein System könnte das ursprüngliche Image vor der Änderung der Signatur verifizieren oder den erwarteten Hashwert nach der vorgenommenen Änderung berechnen. Beide Ansätze setzen voraus, dass der Verifizierungsprozess auf das gewünschte Ergebnis abgestimmt ist.
Wie die Bit-für-Bit-Verifizierung mit diesem Unterschied umgehen kann
Die Bit-für-Bit-Verifizierung verfolgt einen anderen Ansatz, indem sie die vom Zielgerät gelesenen Daten direkt mit den erwarteten Quelldaten vergleicht. Anders als bei einem MD5-Vergleich kann ein direkter Datenvergleich die genaue Position einer Abweichung ermitteln. Das kann bei der Fehlersuche hilfreich sein, wenn ein Duplizierungsauftrag nicht erfolgreich abgeschlossen wurde.
Einige professionelle USB-Duplizierungssysteme von Nexcopy bieten sowohl MD5- als auch Bit-für-Bit-Verifizierung an. Bei unterstützten Arbeitsabläufen kann die Software außerdem die Datenträgersignatur einzelner Ziellaufwerke aktualisieren, um Konflikte bei der Datenträgeridentifizierung unter Windows zu vermeiden. Der Verifizierungsprozess kann diese beabsichtigten Änderungen berücksichtigen, anstatt jede Abweichung als Fehler zu behandeln.
Wichtig ist dabei, dass die Bit-für-Bit-Verifizierung Konflikte mit Datenträgersignaturen nicht automatisch löst. Ein Duplizierer, der einen exakten Sektorvergleich durchführt, ohne die Signatur zu aktualisieren, kann dasselbe Problem verursachen. Der Vorteil ergibt sich daraus, wie die Duplizierungssoftware die Datenverifizierung mit der Verwaltung der Datenträgersignaturen kombiniert.
Die richtige Verifizierungsmethode auswählen
Weder die MD5- noch die Bit-für-Bit-Verifizierung sollte grundsätzlich als die bessere Methode für jeden USB-Duplizierungsauftrag angesehen werden. Die richtige Wahl hängt davon ab, welche Art von Daten kopiert wird, ob Informationen auf Datenträgerebene enthalten sind und wie die fertigen USB-Geräte später verwendet werden sollen.
| Merkmal | MD5-Verifizierung | Bit-für-Bit-Verifizierung |
|---|---|---|
| Verifizierungsmethode | Vergleicht berechnete Hashwerte | Vergleicht Quell- und Zieldaten direkt |
| Erkennt Datenabweichungen | Ja | Ja |
| Ermittelt die Position einer Abweichung | Nein | Ja, mit geeigneter Software |
| Ermöglicht die Aktualisierung der Datenträgersignatur | Erfordert einen kompatiblen Verifizierungsablauf | Erfordert einen kompatiblen Verifizierungsablauf |
| Erneutes Einlesen erforderlich | Ja, zur Verifizierung der Zieldaten | Ja |
| Wichtigster Vorteil | Kompakter Hashwert zur Bestätigung der Datenkonsistenz | Detaillierter Vergleich zwischen erwarteten und tatsächlichen Daten |
Datenintegrität ist nicht dasselbe wie Gerätekompatibilität
Ein Kunde, der 1.000 USB-Sticks mit MD5-Verifizierung bestellt, kann verständlicherweise davon ausgehen, dass jedes Gerät korrekt funktioniert, weil die Daten überprüft wurden. Die Verifizierung bestätigt jedoch nur die Informationen, die tatsächlich in den Vergleich einbezogen wurden. Sie bestätigt nicht zwangsläufig, dass der USB-Stick über die passende Datenträgerkennung, Partitionskonfiguration oder Betriebssystemkompatibilität für seinen vorgesehenen Einsatzzweck verfügt.
Diese Unterscheidung ist besonders wichtig bei der Duplizierung bootfähiger USB-Laufwerke, von Betriebssystem-Images oder anderen Speichermedien, die Strukturen auf Datenträgerebene enthalten. MBR-Datenträgersignaturen sind ein Beispiel dafür. Bei GPT-partitionierten Medien werden dagegen Datenträger- und Partitions-GUIDs verwendet, die ähnliche Überlegungen zur Geräteidentität erforderlich machen. Änderungen an diesen Strukturen müssen bei der Entwicklung von Verifizierungs- und Duplizierungsabläufen ebenfalls korrekt berücksichtigt werden. Auch bei der Unterscheidung zwischen professioneller Duplizierungshardware und einfachem Kopieren per Drag-and-drop spielen solche Informationen auf Datenträgerebene eine wichtige Rolle.
Das Ziel der Datenverifizierung bei der USB-Duplizierung besteht darin, zuverlässige Daten bereitzustellen. Gleichzeitig muss das fertige Gerät in der Umgebung, für die es vorgesehen ist, korrekt funktionieren. Zu verstehen, welche Daten tatsächlich verifiziert werden und welche Informationen auf Datenträgerebene identisch bleiben oder individuell angepasst werden sollten, ist deshalb genauso wichtig wie ein erfolgreiches Verifizierungsergebnis.
Technischer Hinweis: Dieser Artikel basiert auf etablierten Verfahren zur Duplizierung von USB-Speichermedien, dem Verhalten von Windows bei der Datenträgeridentifizierung sowie praktischen Überlegungen zur gleichzeitigen Produktion mehrerer USB-Geräte. Die Verifizierungsergebnisse hängen von der Duplizierungsmethode, dem überprüften Datenbereich, der Partitionsstruktur und der jeweiligen Softwareimplementierung ab. Sowohl die MD5-Verifizierung als auch der direkte Bytevergleich sind bei sachgemäßer Anwendung geeignete Methoden, um unbeabsichtigte Datenabweichungen zu erkennen. Das Bild zeigt einen Screenshot einer funktionsfähigen USB-Duplizierungssoftware von Nexcopy.